
¿Por qué una empresa necesita algo más que antivirus?
El antivirus sigue siendo una capa necesaria para detectar y bloquear malware, pero no ofrece por sí solo una visión de toda la empresa. Una cuenta robada, un cambio de permisos o un acceso indebido a la nube pueden no involucrar un archivo malicioso. Un SIEM reúne y analiza registros de varias fuentes para investigar estas señales. No sustituye al antivirus, a los respaldos ni al equipo responsable de responder.
Conozca nuestro servicio de Ciberseguridad y la evaluación de SIEM con Wazuh →
Antivirus, EDR y SIEM: funciones diferentes que se complementan
El antivirus identifica amenazas en el equipo y puede bloquear o poner en cuarentena archivos. Un EDR amplía la visibilidad del endpoint con actividad de procesos y herramientas de investigación y respuesta; el alcance depende del producto y de su licencia.
El SIEM —gestión de información y eventos de seguridad— centraliza registros de diferentes sistemas. Permite buscar una cuenta, un equipo o una dirección IP a través del tiempo y aplicar reglas para detectar patrones. Una alerta del antivirus puede ser una de esas fuentes, junto con la identidad, el firewall o una aplicación.
Ejemplo: un antivirus bloquea un archivo en PC-VENTAS-07. El SIEM ayuda a revisar si la misma cuenta inició sesión en otros equipos, si hubo cambios administrativos o si el firewall registró conexiones relacionadas. El bloqueo es una acción del antivirus; la investigación conjunta aporta contexto. Tener Wazuh instalado no significa que todas esas fuentes ya estén integradas.
Tampoco todo SIEM funciona mediante inteligencia artificial. Wazuh utiliza decodificadores y reglas para analizar eventos. Incorporar IA es una decisión adicional que requiere validar resultados, privacidad y supervisión; no convierte una sospecha en una prueba.
Cómo funciona un SIEM como Wazuh
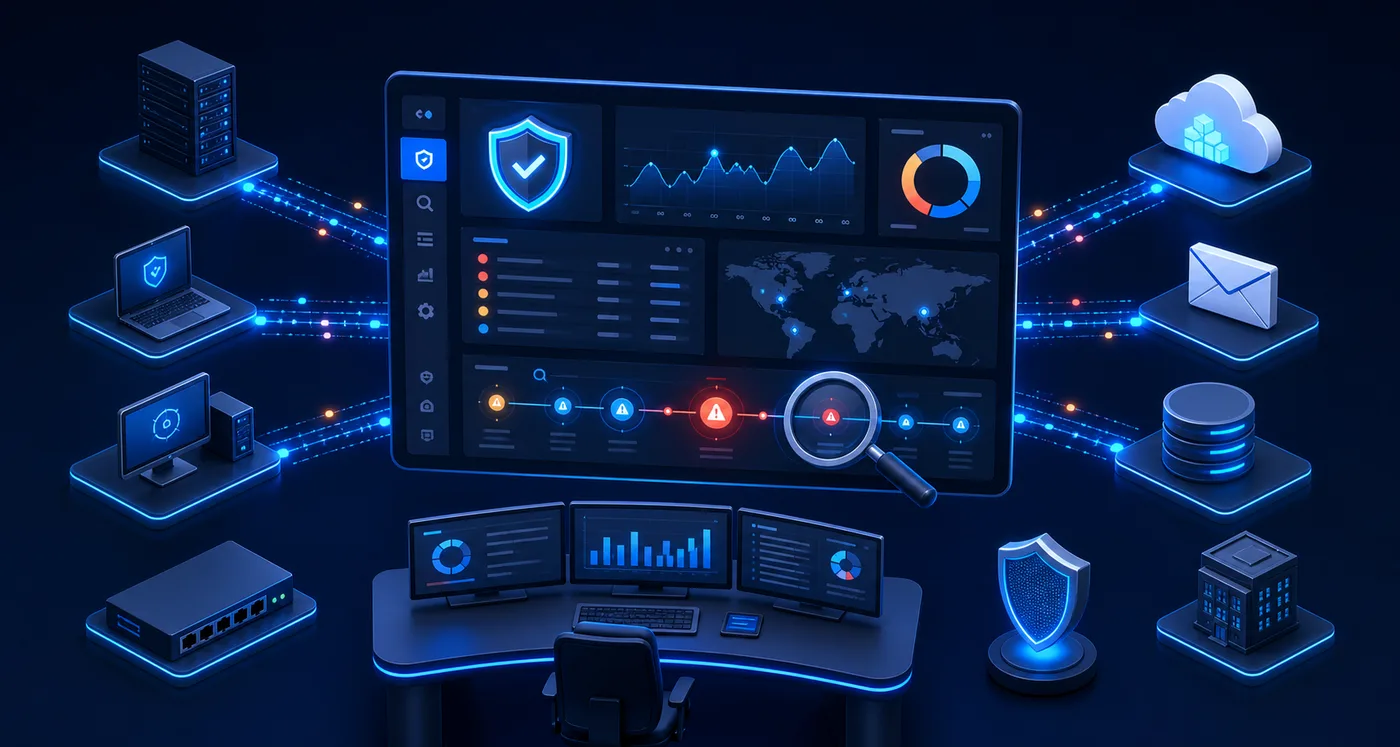
1. Recopilar: agentes, archivos de registro, syslog o integraciones compatibles aportan eventos. Primero se habilita la auditoría necesaria en cada fuente; el SIEM no puede analizar lo que no se registra o no se envía.
2. Interpretar: los decodificadores extraen campos como usuario, IP, nombre del equipo, acción y fecha. Los relojes sincronizados y las identidades consistentes permiten comparar sucesos de sistemas distintos.
3. Analizar: las reglas buscan condiciones y repeticiones. La correlación entre fuentes exige datos compatibles y reglas o búsquedas diseñadas para ese caso; no ocurre automáticamente por conectar dos dispositivos.
4. Investigar y responder: un analista valida la alerta, reconstruye la secuencia, descarta actividad autorizada y aplica el procedimiento acordado. Las respuestas automáticas deben probarse y limitarse para no bloquear una operación legítima.
En Wazuh, el servidor recibe y analiza eventos, el indexador almacena e indexa los datos enviados para búsqueda y el dashboard permite consultarlos. La retención de alertas indexadas y la conservación de todos los registros son decisiones diferentes.
¿A qué dispositivos y servicios se conecta?
- Computadoras y servidores Windows, Linux y macOS: un agente compatible puede recopilar registros y telemetría habilitada. En Windows interesa la auditoría de autenticación, cambios administrativos y eventos de seguridad. Hay que comprobar versiones soportadas y política de auditoría.
- Firewalls, routers, switches, VPN y controladores Wi-Fi: suelen aportar syslog o exportaciones compatibles. Se revisa el formato, el transporte y los decodificadores. No todos permiten instalar un agente y no todos exponen el mismo nivel de detalle.
- Antivirus y EDR: los eventos pueden llegar desde registros locales, consola central o API, según fabricante, licencia y disponibilidad de integración. Wazuh documenta, por ejemplo, la recopilación de eventos de Windows Defender. No debe prometerse compatibilidad automática con cualquier antivirus.
- Correo, identidad y nube: Microsoft 365, servicios de identidad y plataformas cloud pueden aportar auditoría mediante conectores o APIs compatibles. Se necesitan permisos mínimos, credenciales protegidas, licencias adecuadas y control de cuotas y retrasos.
- NAS, respaldos, hipervisores, aplicaciones y bases de datos: se incorporan cuando ofrecen registros aprovechables. Equipos IoT o impresoras pueden tener visibilidad limitada. Conectar significa recibir evidencia disponible, no controlar ni proteger mágicamente cada dispositivo.
Requisitos para evaluar Wazuh en una empresa
- Servidor: Linux de 64 bits compatible con la versión elegida.
- Capacidad inicial: para 1–25 agentes, 4 vCPU, 8 GiB de RAM y 50 GB; referencia para 90 días de alertas, ajustable según el volumen real.
- Conectividad: acceso privado, certificados y relojes sincronizados.
- Registros: fuentes compatibles y permisos mínimos de recopilación.
- Operación: responsable de alertas, respuesta y retención definidas.
- Continuidad: respaldos probados, mantenimiento y presupuesto de operación.
Riesgos que conviene revisar
- Depender únicamente del antivirus.
- Recibir registros incompletos o mal interpretados.
- Dejar alertas sin atención.
- Activar bloqueos automáticos sin pruebas.
Recomendaciones seguras
- Mantenga antivirus, MFA, parches y respaldos.
- Empiece con un piloto de fuentes críticas.
- Pruebe detecciones con eventos seguros y autorizados.
- Verifique que las alertas lleguen al responsable.
- Ajuste falsos positivos y vigile las fuentes.
Ejemplo de eventos relacionados: una cuenta bajo revisión
09:10 — Accesos fallidos
- Ejemplo ficticio: la cuenta ventas.demo registra varios intentos fallidos desde 192.0.2.24. Se conserva usuario, origen, equipo y hora.
09:13 — Acceso exitoso
- La misma cuenta accede desde ese origen. El analista comprueba si es una VPN o un usuario autorizado; el éxito por sí solo no confirma un ataque.
09:16 — Cambio de privilegios
- Un registro de auditoría muestra un cambio administrativo relacionado. Se compara la cuenta y el intervalo temporal, con reglas o búsquedas previamente configuradas.
09:18 — Validación y respuesta
- Se revisa si existe un cambio autorizado. Si la actividad no se reconoce, se sigue el procedimiento de contención, preservación de evidencia y recuperación. Esta secuencia es ilustrativa, no una regla predeterminada de Wazuh.
Cuándo buscar ayuda especializada
- No sabe qué equipos y cuentas están supervisados ni quién revisa las alertas.
- Necesita integrar antivirus, firewall y nube o dimensionar retención.
- Ha detectado accesos no reconocidos: active su respuesta a incidentes; instalar un SIEM no sustituye la contención inmediata.
Fuentes de referencia
Estas fuentes públicas orientan buenas prácticas generales. No sustituyen una evaluación del entorno.